背景
产品:智能摄像头
漏洞类型:未授权刷固件
简述:主要的漏洞触发在web管理端的升级固件功能上,可以进行未授权上传固件并root权限去解析执行导致免密开启telnet
漏洞分析
启动项分析
/etc/inittab --> /etc/init.d/rcS
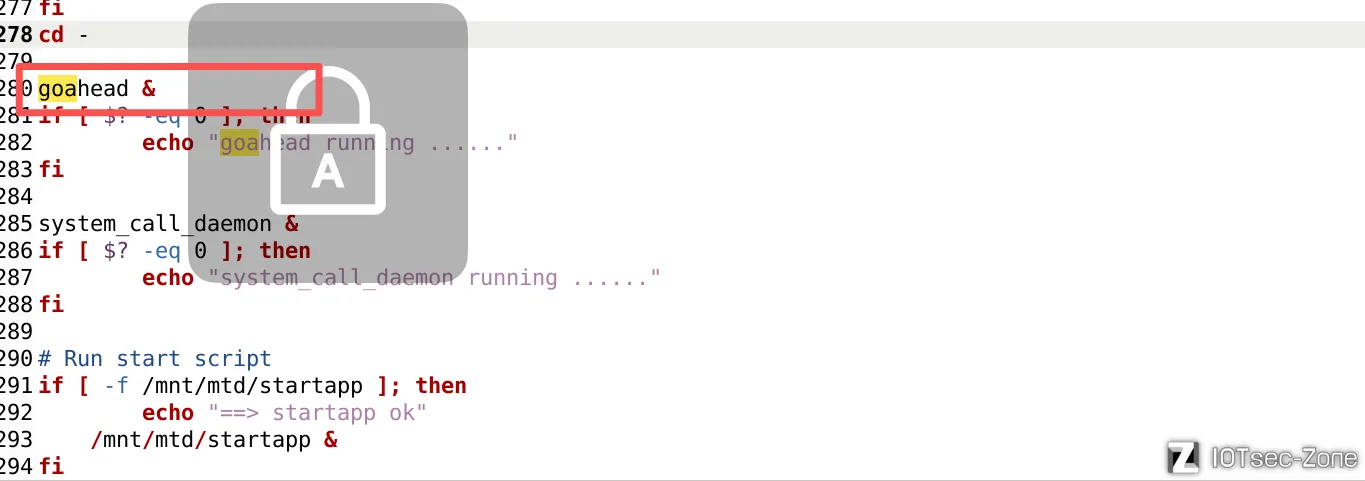
通过goahead启动web服务

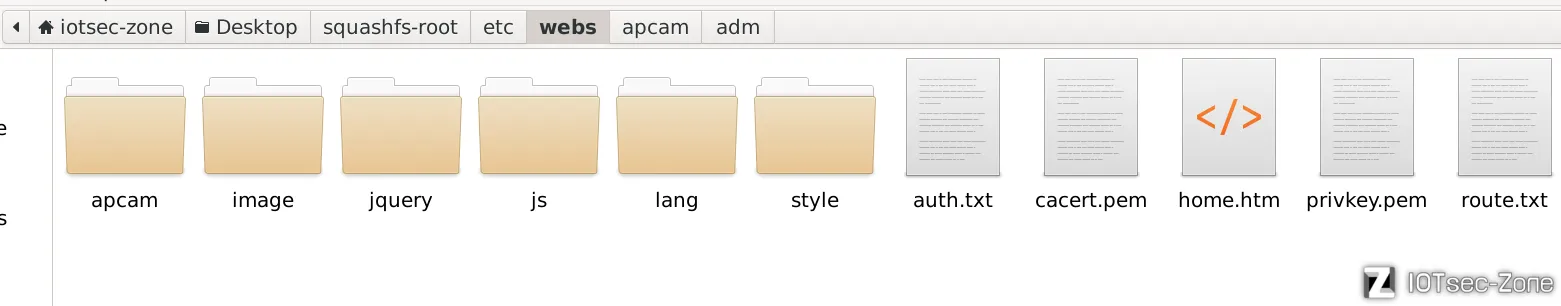
前端页面在/etc/webs
漏洞触发
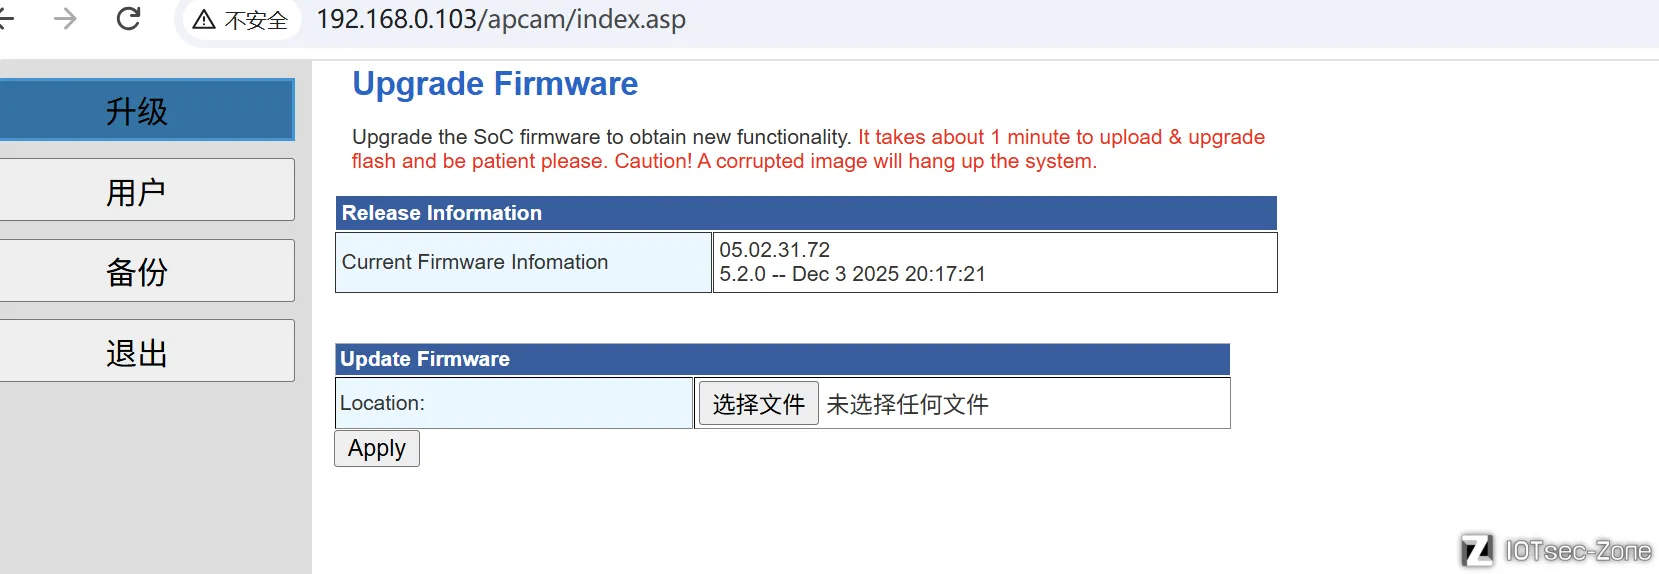
/etc/webs/apcam/adm/upload_firmware.asp 功能页面
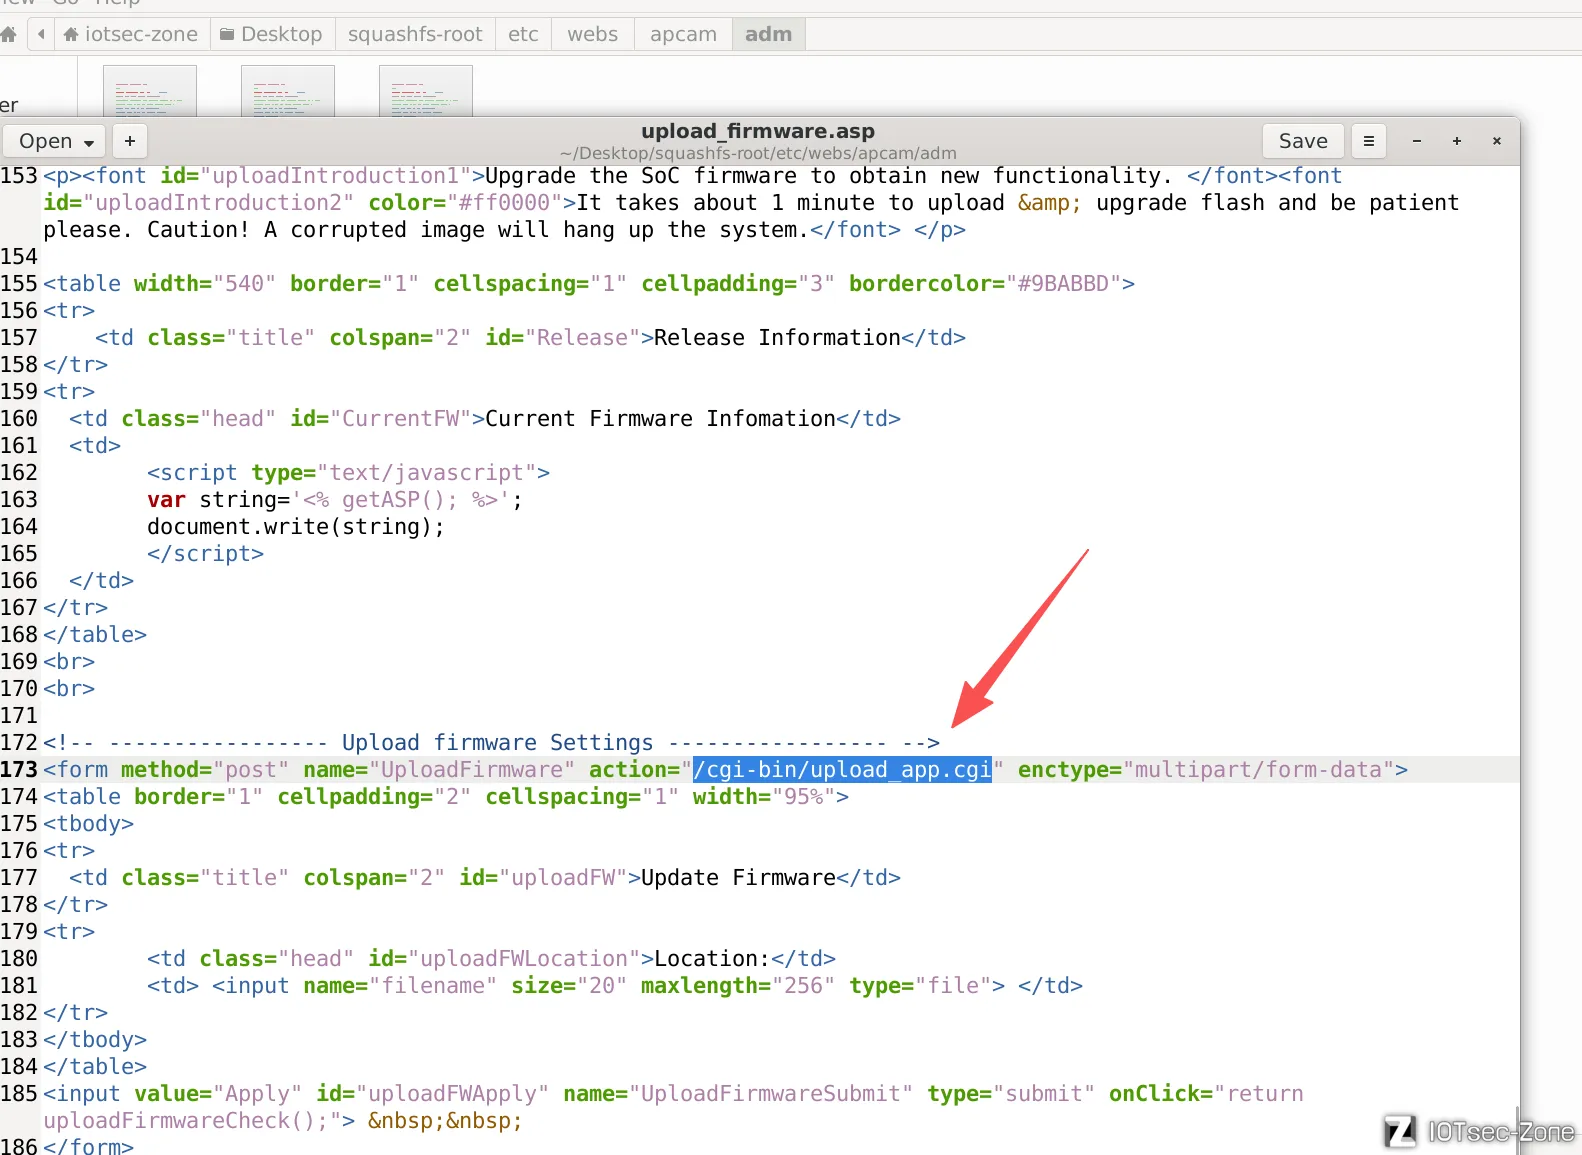
这里把上传的固件交给 /cgi-bin/upload_app.cgi 去处理
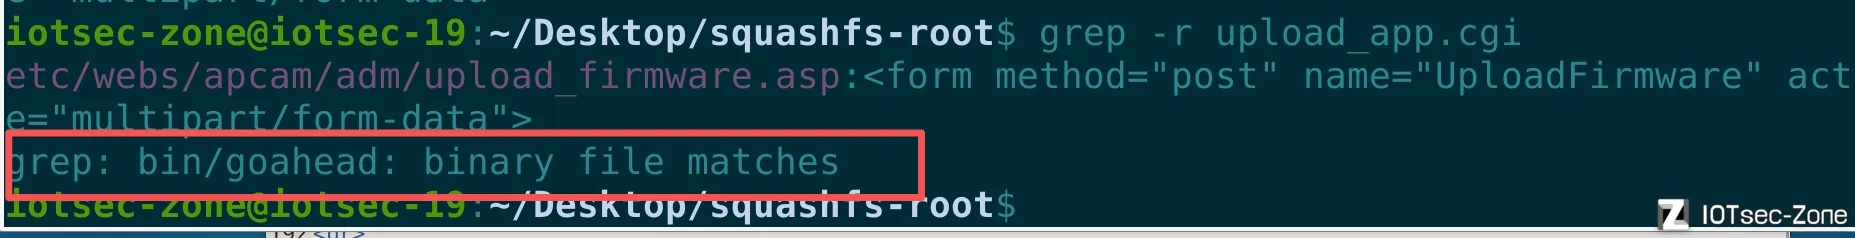
将/bin/goahead丢ida,再通过字符串查找 upload_app.cgi
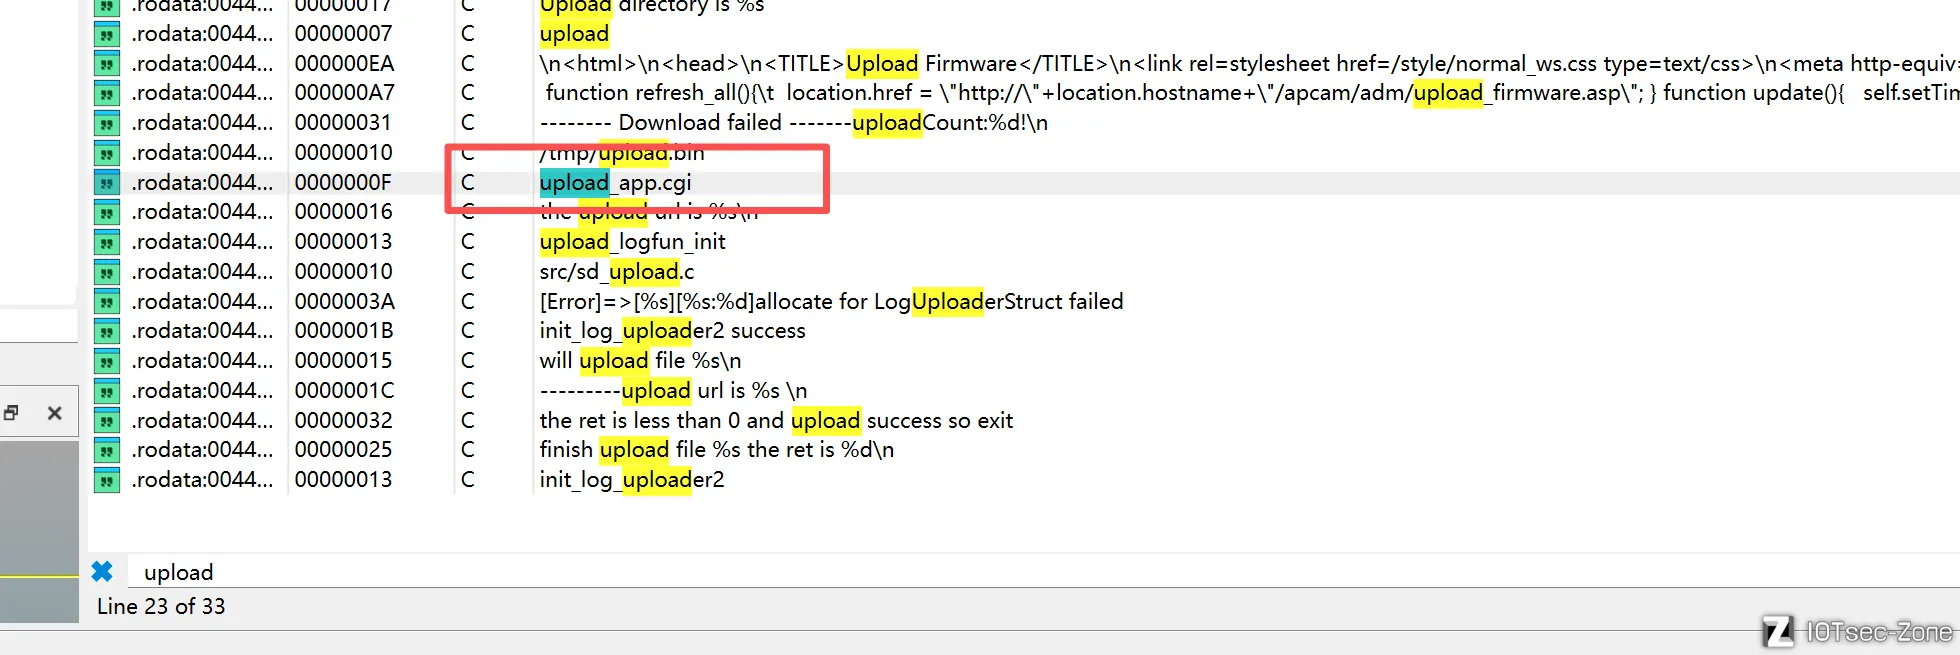
对其进行交叉引用 来到 函数 cgiHandler 分发表
cgiHandler


