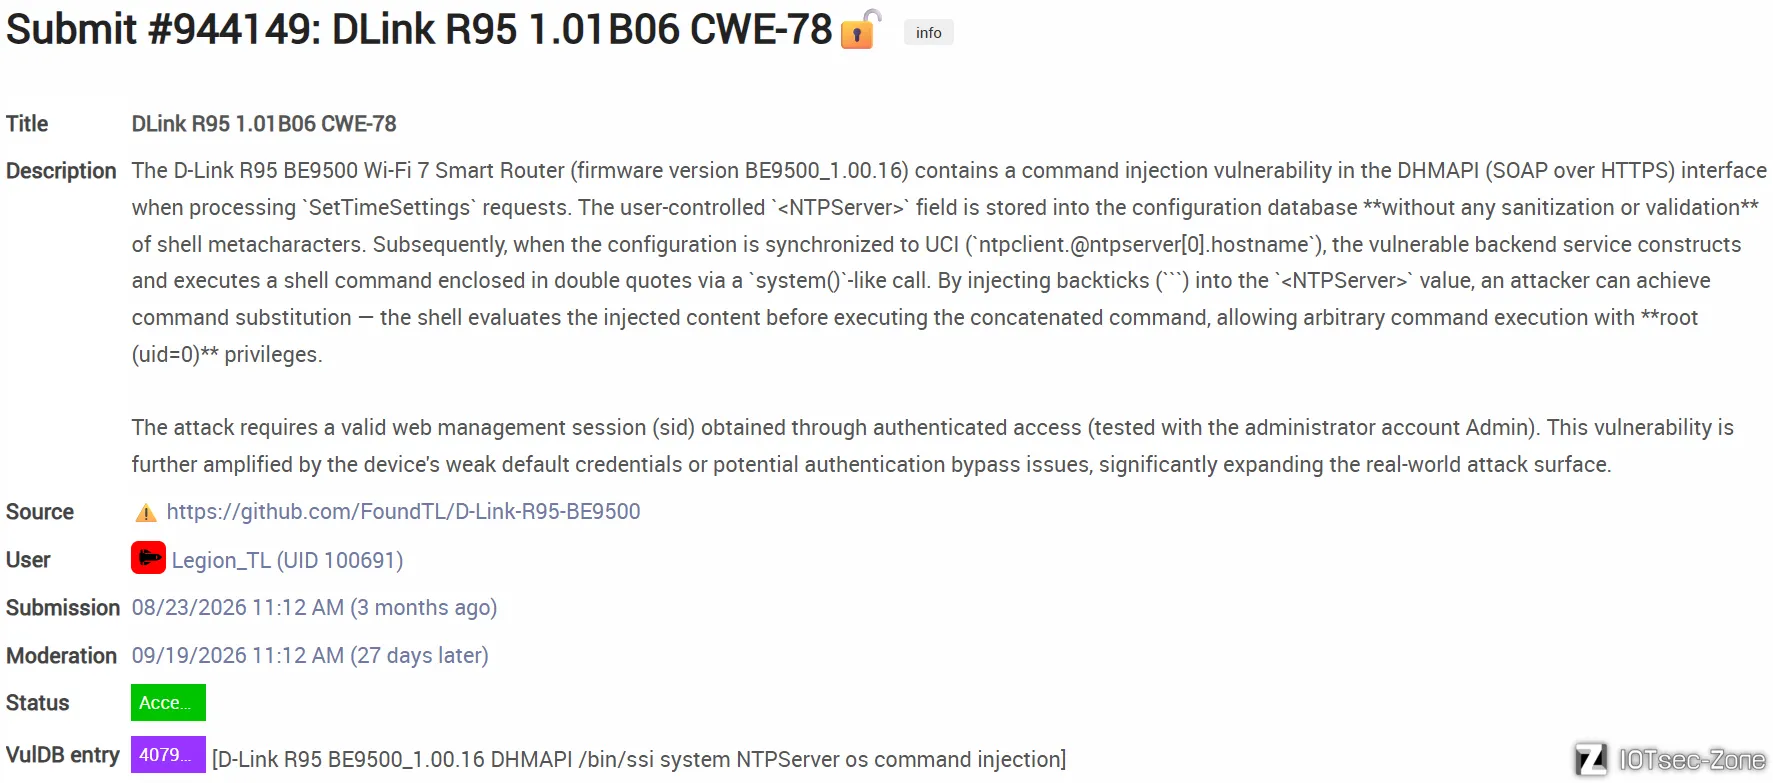
漏洞概述:
路由器 Web 管理接口的 DHMAPI(SOAP over HTTPS)在处理 SetTimeSettings 请求时,将用户可控的 <NTPServer> 字段不做任何 shell 元字符过滤存入配置库,随后在把该配置同步到 UCI(ntpclient.@ntpserver[0].hostname)的过程中,通过 system() 执行拼接的 shell 命令(值被双引号包裹)。攻击者在值中插入反引号(`)命令替换,shell 会在拼接命令执行时先求值反引号内容,从而以 root(uid=0) 权限执行任意命令。
前置条件:拥有 Web 管理后台账号结合该固件的默认口令问题,实际风险显著放大。
危害:完全控制设备(读取任意文件、写入持久化后门、反弹 shell、横向攻击内网)。
一、固件解包
1. 解密固件
根据得到的固件,使用 binwalk 确认封装类型:
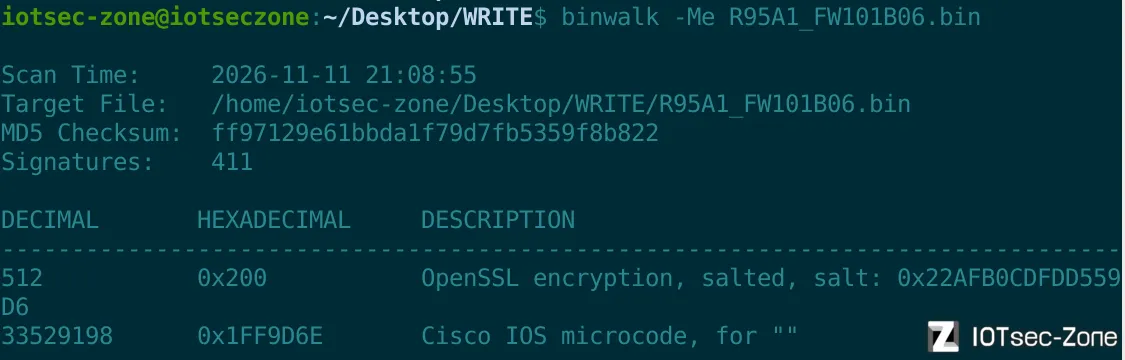
输出显示为 OpenSSL salted 加密封装,binwalk -Me 只能智能识别、无法解密。
因此需要使用 delink 这个解密工具:
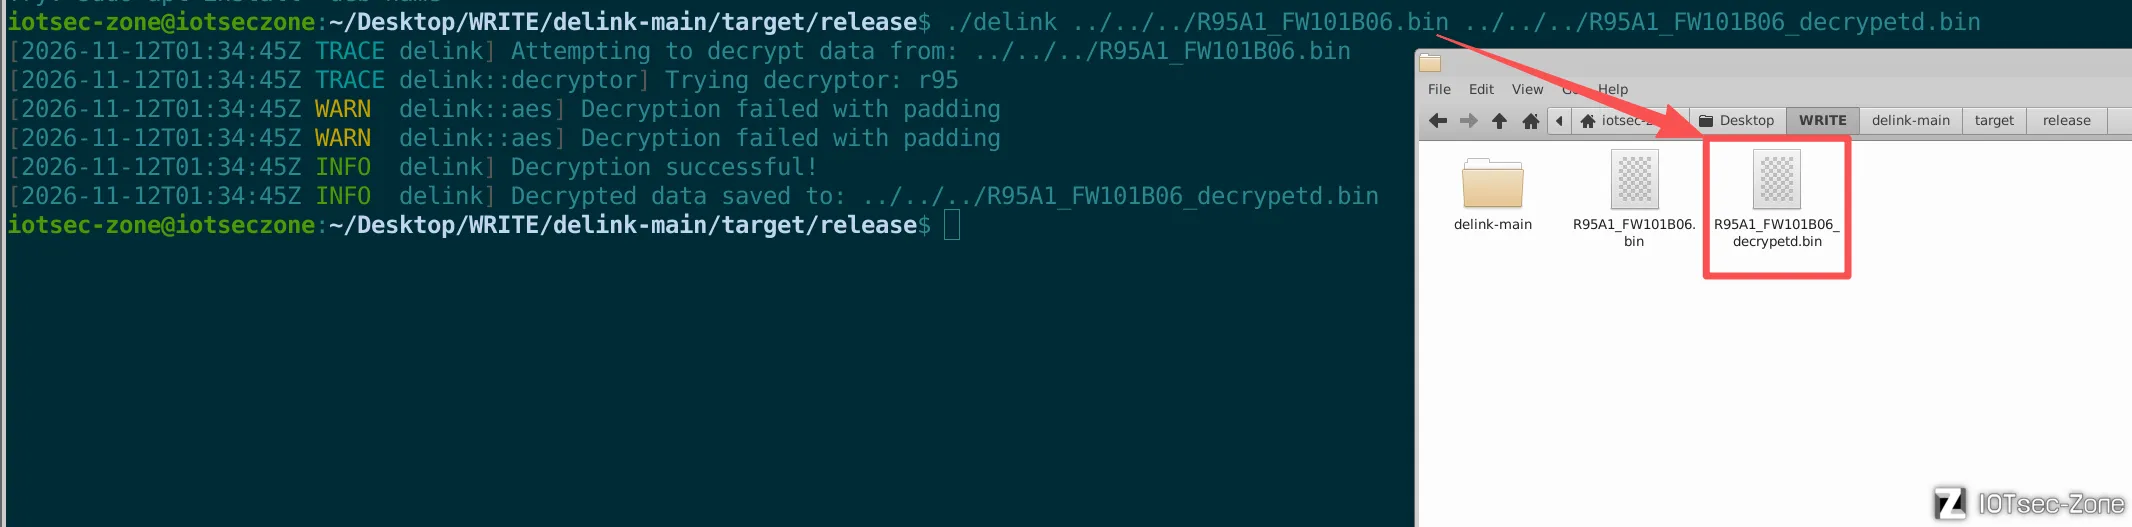
得到解密后的固件 R95A1_FW101B06_decrypted.bin,紧接着分析这个固件:
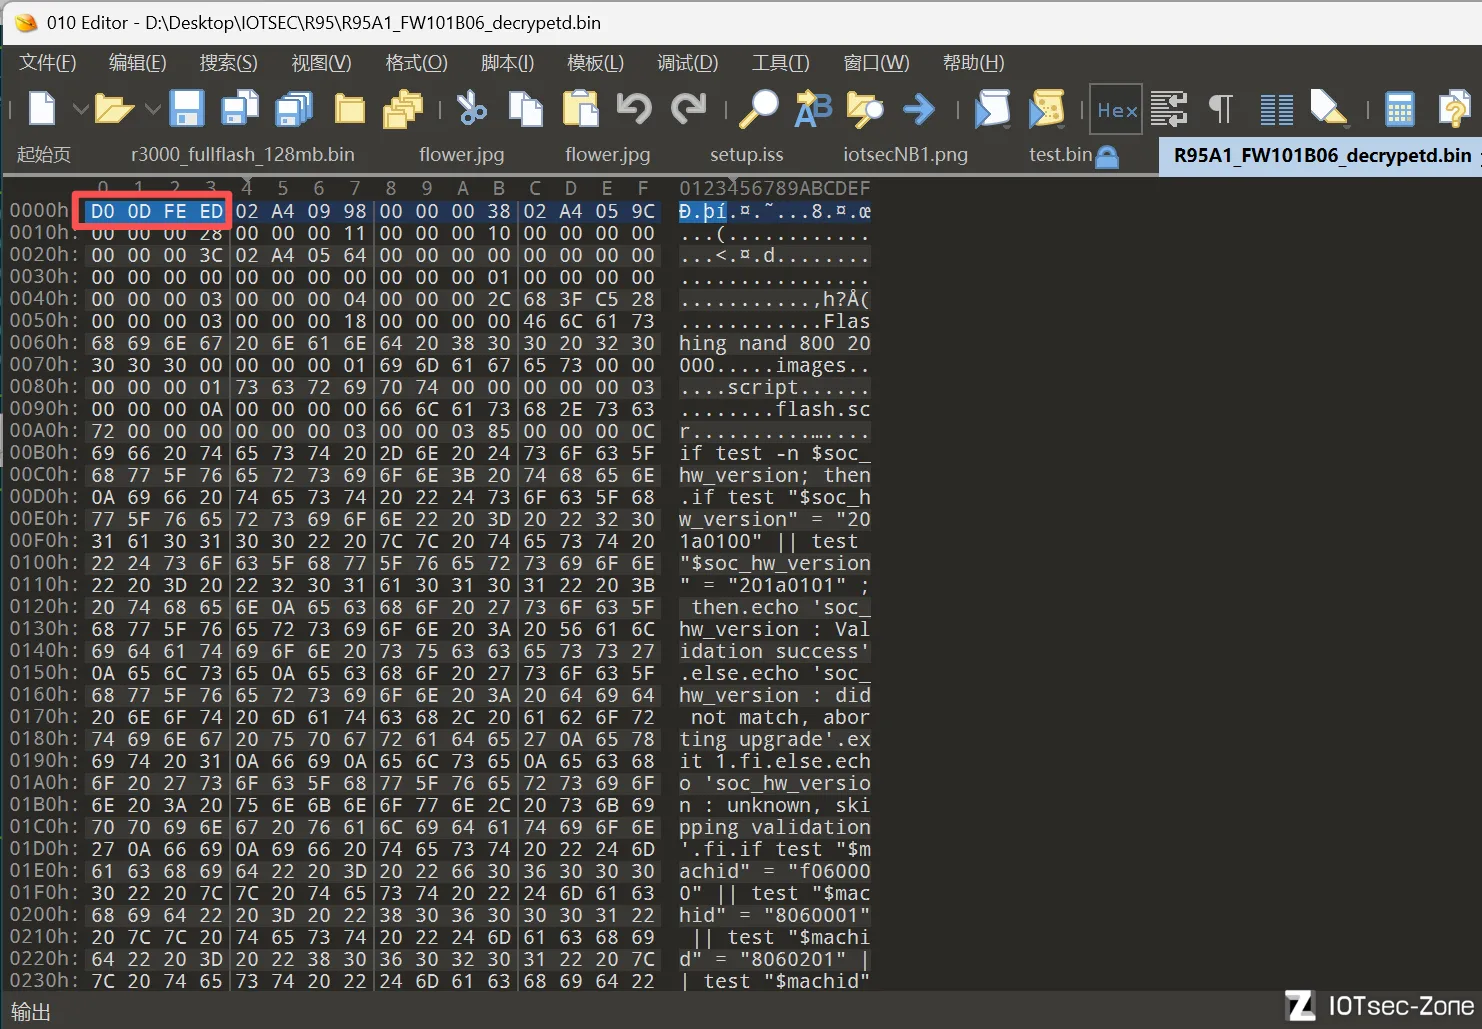
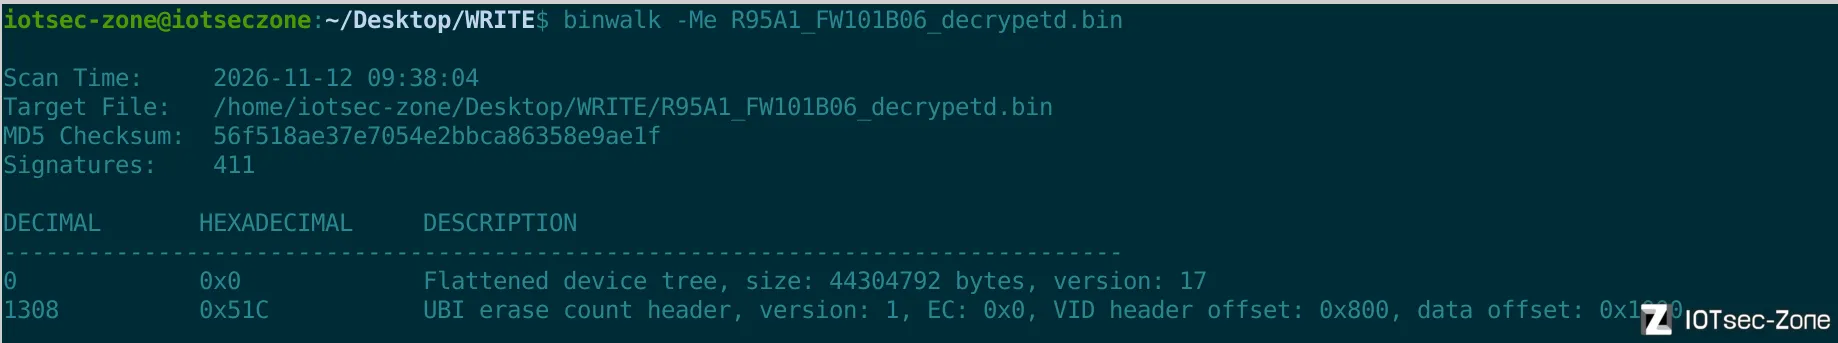
可以看到 FIT 的魔数(D0 0D FE ED),结合 binwalk 提供的信息,
发现其为 FIT 镜像 + 内嵌 UBI 系统的形式。
“FIT + 内嵌 UBI”指的是在嵌入式 Linux 系统中,将 FIT 镜像与 UBI 存储结构结合使用的一种固件布局。简单说,就是用一个 FIT 容器把内核等启动组件打包起来,同时在这个容器内部(或紧随其后)包含一个 UBI 镜像,用于承载根文件系统。
2. FIT 拆分
u-boot 工具 dumpimage 是拆 FIT 的常规工具,但在本固件上不适用。

原因是该 FIT 的文件头过不了 u-boot genimg 的校验(厂商魔改 FDT 头,版本字段与 u-boot 期望不一致),所以 dumpimage 拒收。
既然 dumpimage 无法拆分 FIT,那么只能采取 dd 手动切割的方法。
我们知道,FIT 的 data 属性就是"镜像在文件内的偏移 + 长度",binwalk 已经告诉我们 UBI 头在 0x51C(十进制为 1308),直接 dd:
# UBI 镜像:偏移 0x51C=1308,长度 44302336
dd if=R95A1_FW101B06_decrypted.bin of=fit_out/ubi.blob bs=1 skip=1308 count=44302336 status=none

# 升级脚本:偏移 0xB0=176,长度 901
dd if=R95A1_FW101B06_decrypted.bin of=fit_out/script.blob bs=1 skip=176 count=901 status=none
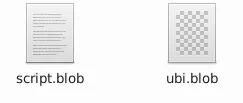
顺利得到两个文件:
3. UBI 卷提取
使用 ubireader 解开 UBI 镜像:
mkdir -p img_out
ubireader_extract_images -o img_out ubi.blob
| 命令 | 含义 |
|---|---|
mkdir -p img_out | 创建输出目录 img_out,-p 表示已存在也不报错 |
ubireader_extract_images | ubireader 工具集里的命令,解析 UBI 并直接解出里面的卷镜像 |
-o img_out | 指定输出目录为 img_out |
ubi.blob | 输入的 UBI 镜像文件 |
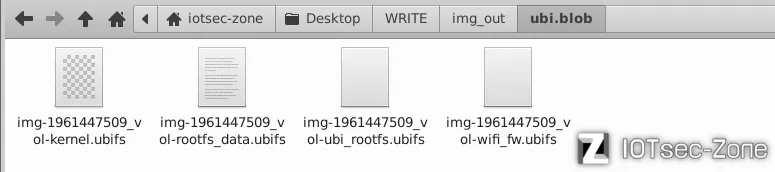
提取后可以得到四个 UBI 卷:
4. squashfs 解包
使用 sasquatch 工具解包该 UBIFS 卷:
sasquatch -d squashfs_root ./img-1961447509_vol-ubi


